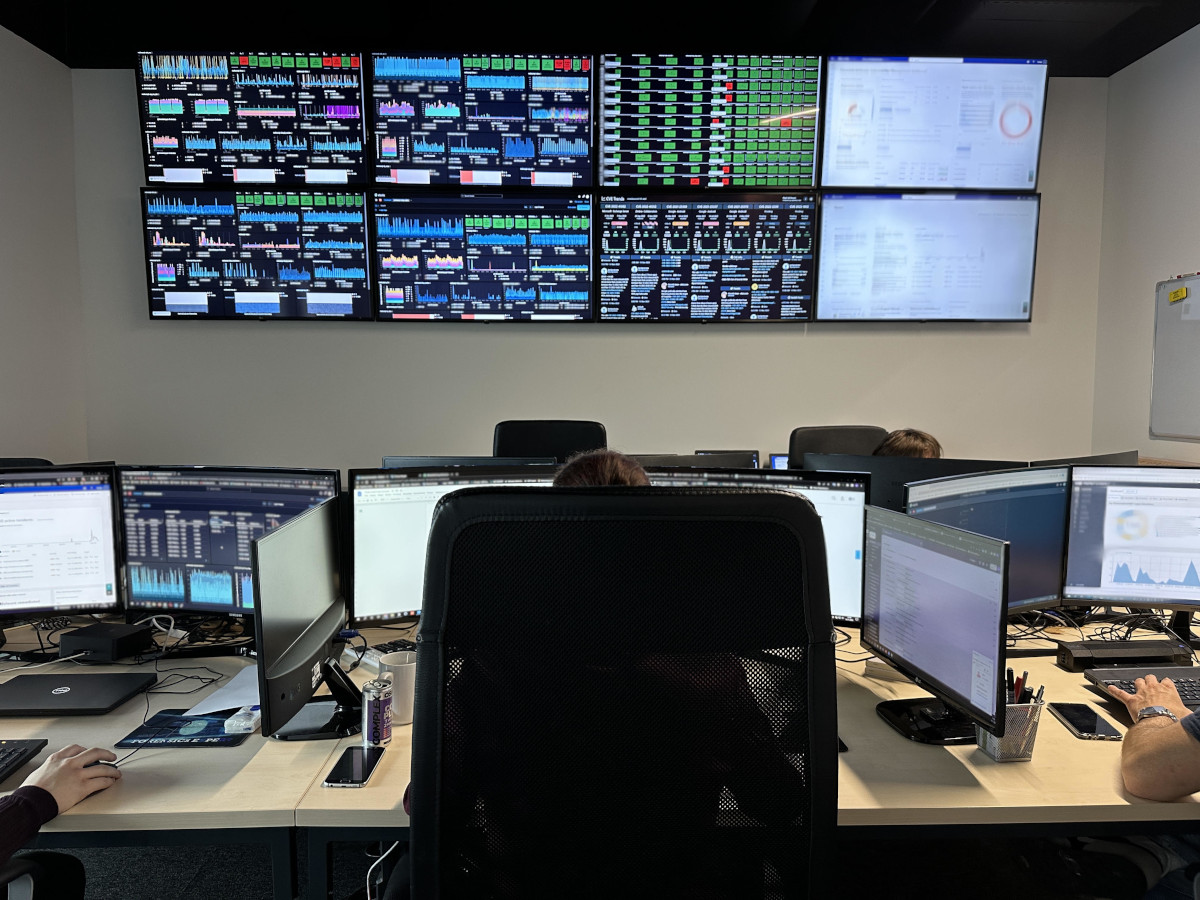
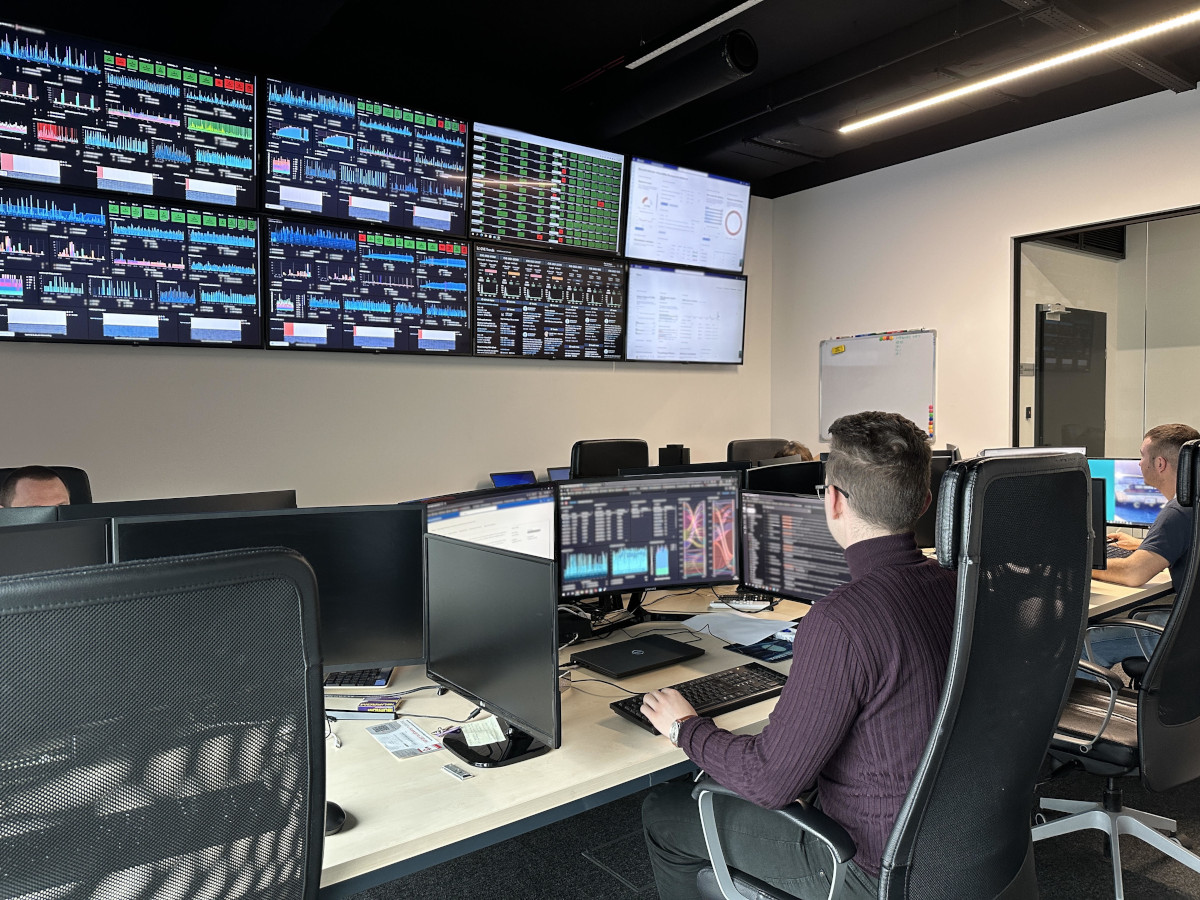
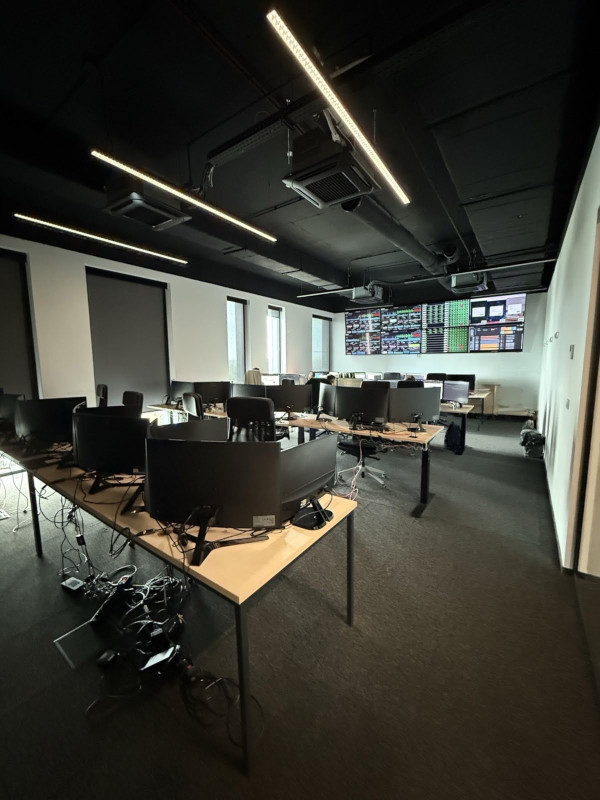
Jesteśmy zgranym zespołem współpracującym ze sobą od niemal dekady, czego następstwem jest powstanie partnerskiej spółki RTFS oferującej wysokiej jakości usługi SOC oraz CERT / CSIRT. Specjaliści firmy ForSec zajmują się weryfikacją alertów, reagowaniem na incydenty oraz analizą śledczą (triage specialist, incident responder, informatyk śledczy), natomiast eksperci REDTEAM.PL odpowiadają za proaktywne wyszukiwanie zagrożeń (threat hunter, threat hunting za pomocą autorskich narzędzi RedEye i ASM) oraz zespół CERT (threat intelligence). Dla klientów abonamentowych nasz zespół SOC działa w trybie 24/7/365, monitorując cyberbezpieczeństwo w czasie rzeczywistym.
Nie pracujemy w sztywnym modelu linii L1/L2/L3, w którym zgłoszenie wędruje między poziomami, a czas ucieka na przekazywanie informacji. Nasz SOC działa w modelu bezwarstwowym (tierless): analitycy operacji bezpieczeństwa oraz analitycy ds. zagrożeń i ekspozycji sieciowej pracują na równorzędnych ścieżkach specjalizacji, a prowadzący analityk odpowiada za incydent od początku do końca (end-to-end). Dzięki płynnej współpracy decyzje zapadają szybciej, a czas reakcji jest krótszy.
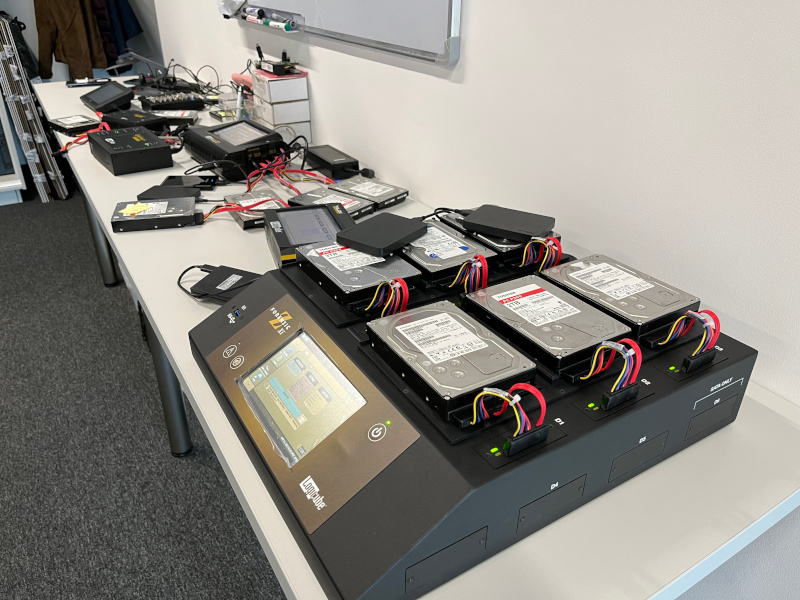
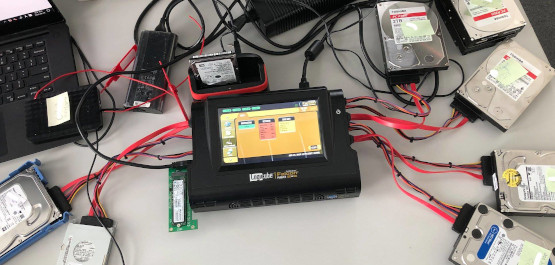
Mamy 20-letnie doświadczenie w cyberbezpieczeństwie i informatyce śledczej oraz wysokie kompetencje z zakresu zarówno defensywnych (blue team), jak i ofensywnych (red team) aspektów cyberbezpieczeństwa, a także prawdziwe laboratorium informatyki kryminalistycznej. Dzięki temu jesteśmy w stanie zaoferować światowej klasy usługę monitoringu bezpieczeństwa IT z wykrywaniem zagrożeń wewnętrznych.
Spółka RTFS Sp. z o.o. jest partnerską własnością spółek RED TEAM Sp. z o.o. oraz ForSec SA, która została powołana jako efekt kilkuletniej współpracy w ramach oferowania usługi SOC opartej o autorskie narzędzie do threat huntingu. Nazwa RTFS pochodzi od pierwszych liter dotychczasowego konsorcjum “RED TEAM – ForSec”. Nasza grupa kapitałowa posiada w całości polski kapitał. Partnerski RTFS SOC ma swoją siedzibę w ForSec, który posiada certyfikację ISO/IEC 27001 wydaną przez TÜV NORD.
Usługę opieramy na trzech uzupełniających się filarach – jeden dostawca, trzy strefy ochrony:
- Prewencja (WAN) – Attack Surface Management (ASM). Zabezpiecz bramy, zanim wróg je znajdzie.
- Wywiad wewnętrzny (LAN) – aktywny wywiad z RedEye. Zdemaskuj intruza, który przedostał się do środka.
- Reakcja i kontrola (endpoint) – zarządzanie ochroną końcówek. Wzmocnij każdą twierdzę w Twoim królestwie.
Dopiero połączenie tych trzech perspektyw eliminuje martwe pola i daje prawdziwe poczucie bezpieczeństwa.